Chrome warnt jetzt vor unsicheren HTTP-Verbindungen
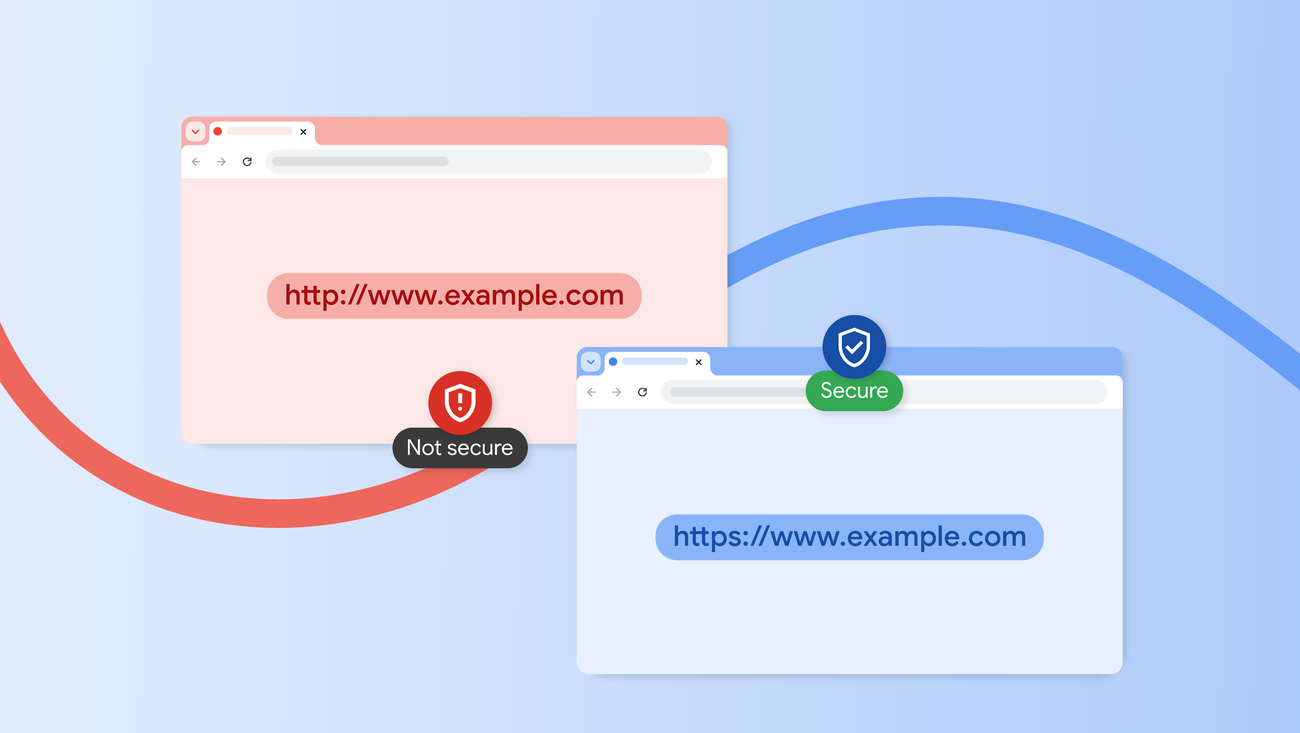
Chrome-Sicherheit: Chrome warnt jetzt vor unsicheren HTTP-Verbindungen. 21. Okt. 2026 | Joe DeBlasio, Eric Trouton, Chris Thompson, Mustafa Emre Acer und Carlos Joan Rafael Ibarra Lopez vom Chrome Secure Web and Networking Team berichten: Unsicherer HTTP-Verkehr setzt Chrome-Nutzer den Risiken von Malware, Phishing, Lauschangriffen und anderen Bedrohungen für ihre privaten Daten aus. Während die überwiegende Mehrheit der von Chrome hergestellten Verbindungen jetzt HTTPS verwendet und somit vor Netzwerkangreifern sicher ist, bietet jede ungeschützte HTTP-Anfrage eine Gelegenheit für einen Angreifer, bösartige Inhalte in das Surferlebnis des Nutzers einzuschleusen, oft ohne dass der Nutzer überhaupt merkt, dass er gefährdet war. Wie im letzten Jahr versprochen, haben wir nun eine Änderung eingeführt, bei der Chrome den Nutzern explizit um Erlaubnis bittet, bevor eine unsichere HTTP-Verbindung hergestellt wird.
Details
Anfang dieses Jahres haben wir diese Funktion für Nutzer aktiviert, die für den Enhanced Protection-Modus von Chrome Safe Browsing angemeldet sind, und nun haben wir diesen Schutz standardmäßig auf alle Nutzer ausgeweitet. In einer Welt mit erheblichem HTTP-Verkehr war die Kennzeichnung unsicherer Seiten als "Nicht sicher" die stärkste Warnung, die ein Browser geben konnte, ohne das Nutzererlebnis zu beeinträchtigen.
Kontext
Die reine Kennzeichnung hat jedoch erhebliche Einschränkungen: Forschungen zeigen, dass solche passiven Warnungen von den Nutzern unbemerkt bleiben können. Browser haben nie die Möglichkeit, ein "Nicht sicher"-Badge bei kurzlebigen HTTP-Verkehr, wie z. B. Weiterleitungen, anzuzeigen, obwohl die Daten des Nutzers immer noch gefährdet sind. Am kritischsten ist, dass die "Nicht sicher"-Kennzeichnung den Nutzer erst benachrichtigt, nachdem seine Daten und seine Verbindung offengelegt wurden; sie kann dem Nutzer keine Möglichkeit geben, diese Offenlegung zu verhindern.
Auswirkungen
Indem Chrome die Nutzer bittet, die Fortsetzung der Verbindung zu genehmigen, bevor diese stattfindet, gibt Chrome den Nutzern die Werkzeuge an die Hand, die sie benötigen, um sicher zu bleiben. Die Einstellung "Immer sichere Verbindungen verwenden" warnt Nutzer, bevor sie eine Seite ohne HTTPS aufrufen. Obwohl wir glauben, dass 100 % des Webverkehrs HTTPS sein sollten, erkennen wir auch an, dass die HTTPS-Adoption selbst jetzt noch nicht universell ist und einige Nutzer regelmäßig auf einige HTTP-Seiten zugreifen müssen.
Was kommt als Nächstes
Um dies zu beheben, wird Chrome den Nutzer beim ersten Besuch der Seite um die Genehmigung der HTTP-Nutzung bitten. Sobald die HTTP-Nutzung genehmigt wurde, wird Chrome nicht mehr warnen, bis der Nutzer die Seite mindestens zwei Wochen lang nicht besucht hat. Standardmäßig werden Warnungen auch nicht für Seiten angezeigt, die kein öffentlich vertrauenswürdiges HTTPS-Zertifikat erhalten können. So werden beispielsweise keine Warnungen für Single-Label-Hostnamen wie intranet/ oder lokale IP-Adressen wie 192.168.0.1 angezeigt, die häufig bei der Konfiguration von Heim-WLAN-Routern oder ähnlichen Geräten verwendet werden.
Hintergrund
Dies spiegelt auch wider, dass diese Hosts typischerweise einem geringeren Risiko von Angreifern ausgesetzt sind, da der Angreifer sich in Ihrem lokalen Netzwerk befinden muss, um diesen Verkehr zu manipulieren. Diese Änderung wird durch die hohe HTTPS-Adoption im Web ermöglicht, was bedeutet, dass die Aktivierung von Warnungen nicht mehr das Risiko einer Warnermüdung für unsere Nutzer birgt – frühe Rollout-Daten zeigen, dass fast 95 % der Chrome-Nutzer auf dem Desktop in einer gegebenen Woche keine HTTP-Warnungen sehen, und weniger als 1 % sehen 3 oder mehr.
Analyse
Die Warnraten auf Mobilgeräten sind noch niedriger, und da immer mehr Websites HTTPS für ihre Seiten übernehmen, erwarten wir, dass die Warnraten weiter sinken werden. Dass Chrome den Nutzer vor der Herstellung einer HTTP-Anfrage fragt, ist der Höhepunkt von mehr als einem Jahrzehnt Arbeit von unzähligen Menschen und Organisationen. Wir sind dankbar für alle, die uns geholfen haben, einen Punkt zu erreichen, an dem wir Chrome wirklich standardmäßig sicher vor Netzwerkangreifern machen können.
Mehr
Obwohl wir der erste Browser sind, der diese Änderung vornimmt, hoffen wir, dass andere Browser uns anschließen und diese Schutzmaßnahmen aktivieren, um das Web für alle sicherer zu machen.