Chrome avertit désormais avant les connexions HTTP non sécurisées
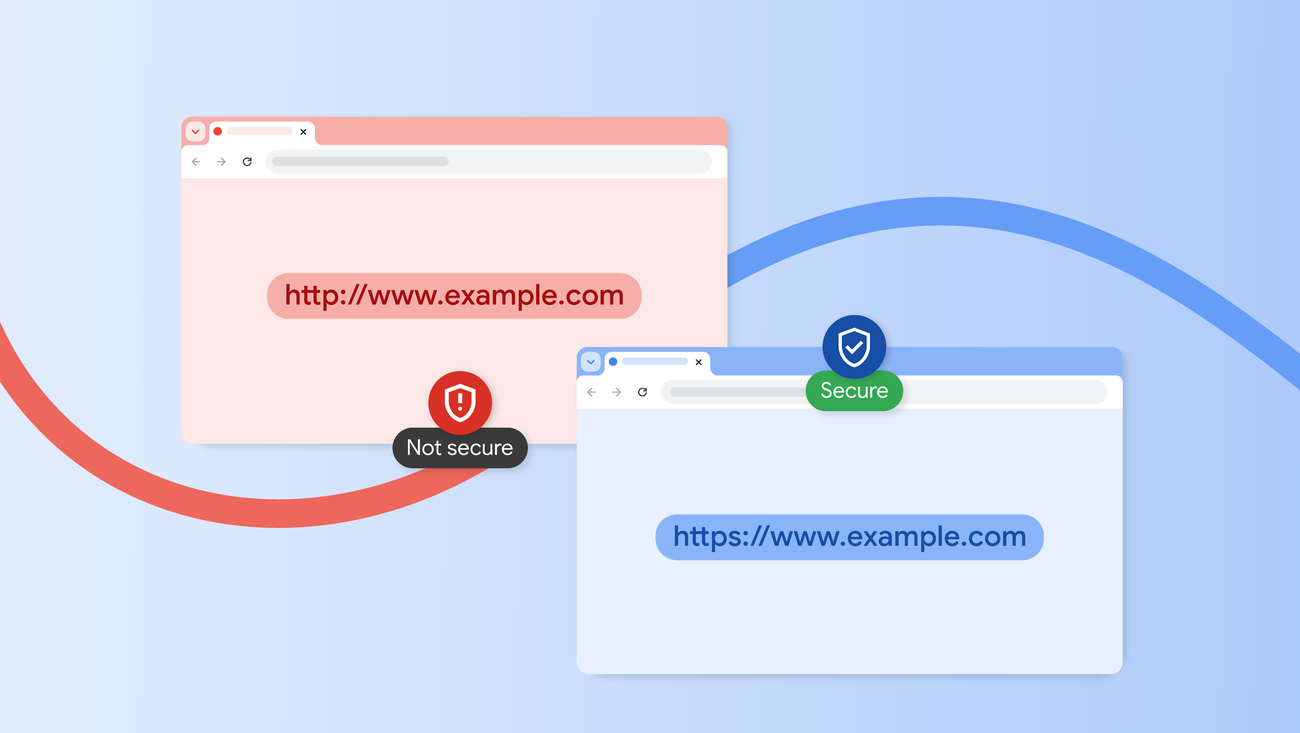
Sécurité Chrome : Chrome avertit désormais avant les connexions HTTP non sécurisées. 21 octobre 2026 | Par Joe DeBlasio, Eric Trouton, Chris Thompson, Mustafa Emre Acer et Carlos Joan Rafael Ibarra Lopez, de l'équipe Secure Web and Networking de Chrome. --- Le trafic HTTP non sécurisé expose les utilisateurs de Chrome aux risques de logiciels malveillants, de phishing, d'écoute clandestine et d'autres menaces pour leurs données privées. Bien que la grande majorité des connexions établies par Chrome utilisent désormais HTTPS et soient donc à l'abri des pirates réseau, toute requête HTTP non protégée offre à un attaquant la possibilité d'injecter du contenu malveillant dans l'expérience de navigation de l'utilisateur, souvent sans que celui-ci n'ait la moindre idée du risque encouru. Comme promis l'année dernière, nous avons déployé un changement qui demande explicitement aux utilisateurs l'autorisation avant d'établir une connexion HTTP non sécurisée.
Détails
Plus tôt cette année, nous avions activé cette fonctionnalité pour les utilisateurs inscrits au mode de protection renforcée de Safe Browsing de Chrome, et nous avons maintenant étendu cette protection à tous les utilisateurs par défaut. Dans un monde où le trafic HTTP est important, l'étiquetage des pages non sécurisées comme "Non sécurisé" était le plus fort avertissement qu'un navigateur pouvait fournir sans perturber l'expérience utilisateur.
Contexte
Cependant, le simple marquage présente des limites substantielles : des recherches montrent que ces avertissements passifs peuvent passer inaperçus par les utilisateurs. Les navigateurs n'ont jamais la possibilité d'afficher un badge "Non sécurisé" pour le trafic HTTP de courte durée, comme les redirections, bien que les données de l'utilisateur soient toujours mises en danger. Plus important encore, le marquage "Non sécurisé" informe l'utilisateur uniquement après que ses données et sa connexion aient été exposées ; il ne peut pas donner à l'utilisateur la possibilité d'empêcher cette exposition.
Impact
En demandant aux utilisateurs d'autoriser Chrome à procéder avant que la connexion n'ait lieu, Chrome donne aux utilisateurs les outils dont ils ont besoin pour rester en sécurité. Le paramètre "Toujours utiliser les connexions sécurisées" avertit les utilisateurs avant d'accéder à un site sans HTTPS. Bien que nous pensions que 100 % du trafic web devrait être en HTTPS, nous reconnaissons également que même maintenant, l'adoption du HTTPS n'est pas universelle, et certains utilisateurs ont besoin d'accéder régulièrement à certains sites HTTP.
Prochaines étapes
Pour remédier à cela, Chrome demandera à l'utilisateur d'approuver l'utilisation de HTTP lors de sa première visite sur le site. Une fois l'utilisation de HTTP approuvée, Chrome n'affichera plus d'avertissement tant que l'utilisateur n'aura pas visité le site pendant au moins deux semaines. Par défaut, les avertissements ne sont pas affichés sur les sites qui ne peuvent pas obtenir de certificat HTTPS de confiance publique. Par exemple, les avertissements ne sont pas affichés sur les noms d'hôte à étiquette unique comme intranet/, ou les adresses IP locales comme 192.168.0.1, qui sont souvent utilisés lors de la configuration de routeurs wifi domestiques ou d'appareils similaires.
Contexte historique
Cela reflète également que ces hôtes présentent généralement un risque moindre pour les attaquants, car l'attaquant doit être sur votre réseau local pour falsifier ce trafic. Ce changement est rendu possible par l'adoption généralisée du HTTPS sur le web, ce qui signifie que l'activation des avertissements ne risque plus de provoquer une fatigue des avertissements chez nos utilisateurs – les premières données de déploiement montrent que près de 95 % des utilisateurs de Chrome sur ordinateur ne voient aucun avertissement HTTP au cours d'une semaine donnée, et moins de 1 % en voient 3 ou plus.
Analyse
Les taux d'avertissement sur mobile sont encore plus bas, et à mesure que de plus en plus de sites adopteront le HTTPS, nous nous attendons à ce que les taux d'avertissement continuent de baisser. La demande de Chrome à l'utilisateur avant d'établir une requête HTTP est l'aboutissement de plus d'une décennie de travail de la part d'innombrables personnes et organisations. Nous sommes reconnaissants envers tous ceux qui nous ont aidés à atteindre un point où nous pouvons rendre Chrome véritablement sécurisé par défaut contre les pirates réseau.
Plus d'informations
Bien que nous soyons le premier navigateur à apporter ce changement, nous espérons que d'autres navigateurs se joindront à nous pour activer ces protections afin de rendre le web plus sûr pour tous.